
¿Alguna vez te has detenido a pensar si la voz desesperada que te pide una transferencia urgente por WhatsApp realmente pertenece a tu mamá, a tu jefe o a un algoritmo entrenado en tres segundos? Las estafas con inteligencia artificial dejaron de ser una trama lejana de película futurista para convertirse en el nuevo dolor de cabeza de la seguridad cotidiana.
Dicho esto, el problema no es que la tecnología avance; el verdadero desafío es que los delincuentes aprendieron a hackear nuestras emociones antes que a los propios sistemas.
En Colombia, las cifras oficiales del Ministerio de Defensa Nacional encienden las alarmas: durante el primer semestre de 2026 se registraron 44.773 denuncias por delitos cibernéticos. Esto representa un incremento del 35 % frente al mismo periodo de 2025 y marca el pico más alto de la última década en el país. Con promedios que superaron los 8.000 incidentes mensuales y más de 6.200 casos concentrados únicamente en Bogotá durante los primeros tres meses, queda claro que nadie está exento.
Más en Pixeados: Una cámara mal protegida podría abrir la puerta a un ciberataque en tu empresa
¿Qué son los deepfakes y por qué representan un riesgo tan alto?
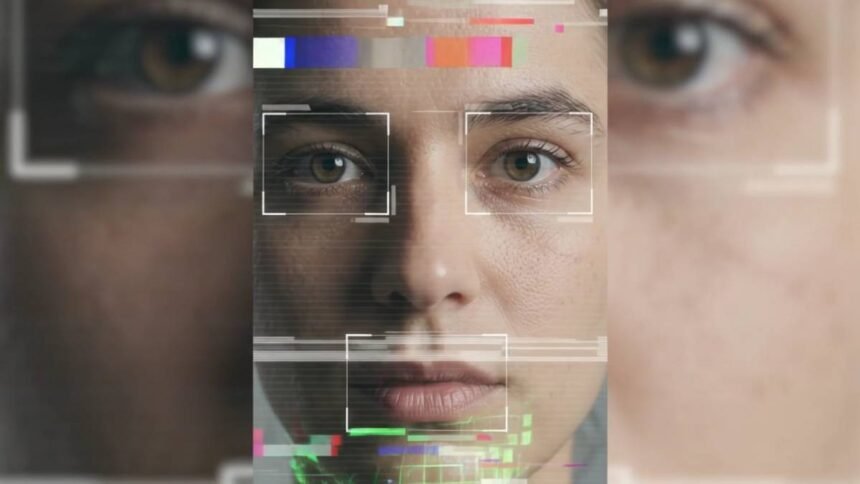
Un deepfake es un archivo de video, imagen o audio generado o manipulado mediante algoritmos de inteligencia artificial para clonar con altísima precisión el rostro, los gestos y la voz de una persona real, con el objetivo de engañar al receptor mediante situaciones simuladas.
Aquí es donde la cosa se pone interesante. Antes, pillar un montaje digital era relativamente sencillo: bastaba con buscar un borde borroso o un desfase torpe entre los labios y el audio. Hoy, los clones de voz son tan limpios que replican hasta la respiración y los modismos de personas cercanas. Como bien lo explica Rafael Peruch, asesor técnico de CISO para América Latina en KnowBe4:
“Si antes las evidencias de que un audio o video era falso y generado por inteligencia artificial eran muy claras, hoy día ya no es posible confiar en todo lo que escuchamos o vemos. Ya no es ciencia ficción que eventualmente recibamos un audio o una llamada que se escuche perfectamente como la voz de alguien conocido, pero que no sea real, sino un intento de engañarnos”.
Y no es un detalle menor. El cibercrimen no necesita tumbar un servidor con un ataque complejo si logra convencerte a ti de entregar la clave del banco voluntariamente.
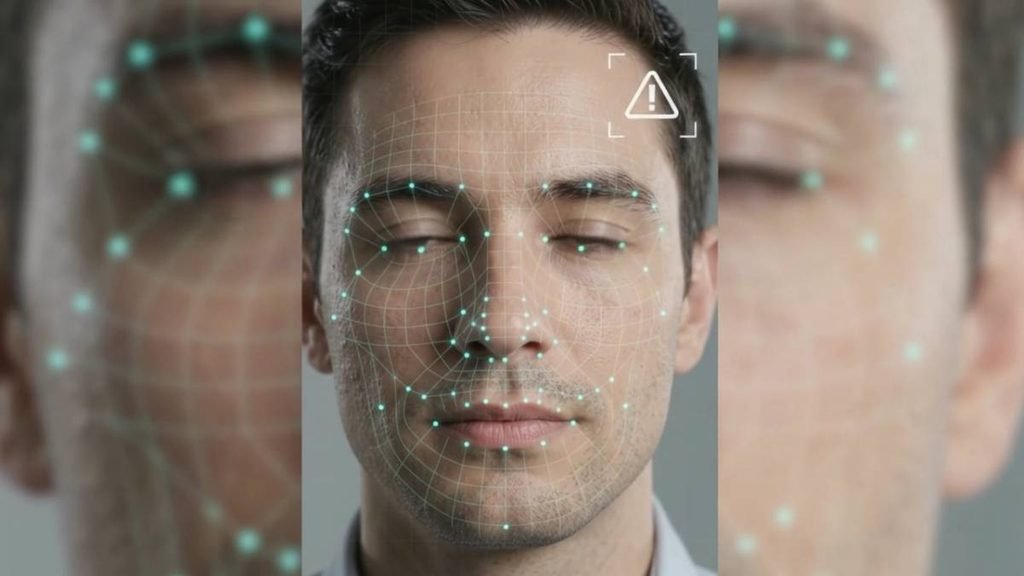
La manipulación psicológica: el verdadero motor de las estafas con IA
A menudo creemos que protegernos de los ciberdelincuentes exige instalar programas caros o ser expertos en programación, pero la realidad es otra. La tecnología engaña a los ojos, pero la trampa se cierra en la mente.
“Las estafas IA logran eludir a las barreras técnicas tradicionales porque muchas veces ya no atacan a los sistemas: atacan a tus emociones y tu mente”, subraya Peruch al analizar el trasfondo de estos ataques.
Por si fuera poco, Rafael Peruch recalca que el mejor escudo contra esta avalancha digital no viene empaquetado en un software:
“Tu inteligencia humana y tu sentido común son el mejor antivirus frente a este tipo de ataques. Y la mejor forma de detectar un deepfake no es buscar fallos de audio o visuales, sino analizar la manipulación psicológica a través de la combinación de tres preguntas:
- ¿Qué te hace sentir? (Busca provocar emociones intensas como ira, miedo o urgencia).
- ¿Qué historia te está contando? (Examina la narrativa por detrás del mensaje).
- ¿Qué quiere que hagas o creas? (Identifica la acción o cambio de opinión que intenta forzar)”.
Cuando te llega un mensaje exigiendo una consignación inmediata para sacar a un familiar de un lío o una instrucción supuestamente corporativa que se salta todos los conductos regulares, el algoritmo no es el que te presiona; es la prisa inducida.
Los cuatro pasos para desactivar cualquier intento de fraude digital
Para neutralizar estas amenazas antes de que comprometan tu patrimonio o la seguridad de tu empresa, Peruch plantea una fórmula de acción directa:
- 1. Frena: pausa tu reacción inmediata y reconoce la emoción que el mensaje intenta detonar (miedo, angustia, curiosidad).
- 2. Analiza: evalúa el objetivo real detrás de esa comunicación. (Sí, desconfiar un minuto te ahorra meses de trámites bancarios).
- 3. Investiga: verifica las fuentes originales y contrasta los datos suministrados.
- 4. Confirma: acude a canales seguros y alternativos. Si te escribe un supuesto familiar por WhatsApp pidiendo plata, llámalo a su número habitual o pregunta un dato privado que solo ustedes dos conozcan.
Como remata Rafael Peruch de forma contundente: “Ver u oír ya no es creer. Ante la duda, frena, analiza, investiga y confirma”.
Esto importa más de lo que parece. Pasar de ser espectadores ingenuos a defensores activos de nuestra propia información es el único camino para no naufragar en esta era de hiperrealismo sintético.
¿No te sabías este dato?
El término deepfake nació a finales de 2017 a partir del nombre de usuario anónimo de Reddit (“deepfakes”), quien combinó los conceptos de deep learning (aprendizaje profundo) y fake (falso). Curiosamente, el primer antecedente histórico del engaño audiovisual data de 1860, cuando se montó la cabeza de Abraham Lincoln sobre el cuerpo de una litografía del político John Calhoun para hacer lucir al presidente estadounidense más corpulento y solemne en los retratos oficiales de la época.