Cámaras, accesos y maquinaria conectada exponen a empresas colombianas a riesgos ciberfísicos. Conoce las amenazas y cómo prevenirlas.
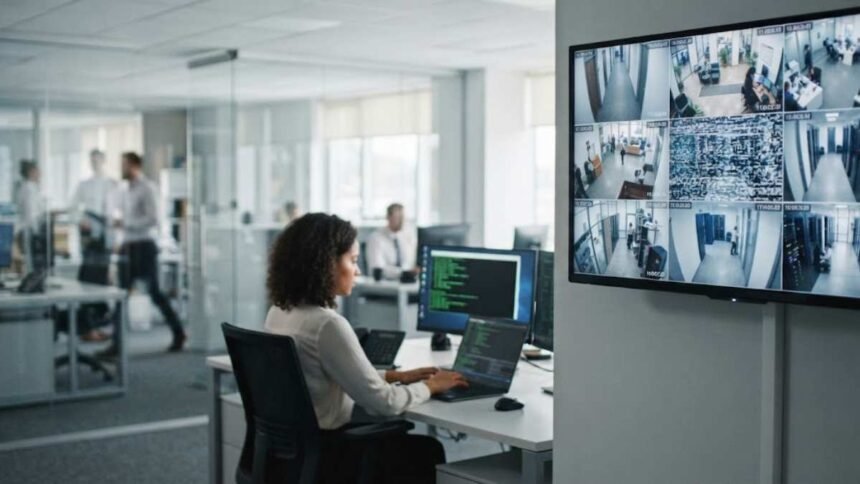
La cámara que vigila la entrada de una empresa podría terminar ayudando a un intruso a entrar. No porque deje de grabar, sino porque una falla de seguridad podría permitir que alguien acceda a ella de forma remota y, dependiendo de cómo esté conectada, intente llegar a otros sistemas. Es una paradoja bastante preocupante: el dispositivo que instalaste para proteger tu negocio también necesita que alguien lo proteja.
El problema va mucho más allá de las cámaras. Según Prosegur Security, cerca del 60 % de las empresas colombianas presenta vulnerabilidades relacionadas con dispositivos físicos conectados, sistemas industriales o accesos remotos. Entre las fallas identificadas por la compañía aparecen configuraciones inseguras, contraseñas comprometidas y conexiones con controles insuficientes. Eso sí, Prosegur no detalló el tamaño de la muestra ni la metodología utilizada para obtener el porcentaje, por lo que no podemos asumir que representa a todas las empresas del país.
Otros datos: Por menos de $100.000 alguien puede contratar un ciberataque en contra tuya: así funciona
¿Cómo puede una cámara de seguridad convertirse en un riesgo para toda una empresa?
Cuando escuchamos la palabra ciberataque, normalmente pensamos en un correo sospechoso, una contraseña robada o un virus que bloquea nuestro computador. Sin embargo, ahora también hay que preocuparse por los dispositivos conectados que interactúan con el mundo físico. Es lo que se conoce como riesgos ciberfísicos, amenazas informáticas que pueden comprometer equipos, instalaciones y procesos del mundo real.
Pensemos en una cámara de seguridad conectada a la red de una oficina. Si tiene una vulnerabilidad que permite el acceso no autorizado, un atacante podría intentar ver sus grabaciones, modificar su configuración o utilizarla como punto de partida para alcanzar otros equipos. Esto último dependerá de los permisos y las barreras de seguridad de la red: comprometer una cámara no significa tener automáticamente el control de toda la empresa.
El riesgo aumenta cuando estos dispositivos comparten conexiones con sistemas que administran información confidencial o procesos importantes. Una falla que parecía limitada a una cámara podría terminar afectando otras áreas si no existen controles que impidan ese movimiento.
Otros datos: Bancolombia expone a cibercriminales en documental que muestra cómo funcionan las estafas
“Hoy un incidente de ciberseguridad deja de ser únicamente un problema informático y se convierte en un problema operacional”, advierte Luis Fernando Carvajal, director general de Prosegur Security en Colombia.
Y tiene sentido. Si alguien roba información, las consecuencias pueden ser económicas o legales. Pero si consigue intervenir un sistema que controla maquinaria, puertas o procesos industriales, también podría alterar lo que sucede dentro de una instalación.
Los riesgos ciberfísicos que pueden poner en problemas a una empresa
Para entender la dimensión de estas amenazas, hay que conocer una sigla que aparece con frecuencia en las industrias: OT (Operational Technology), o tecnología operacional. A diferencia de los sistemas informáticos tradicionales, que procesan datos y administran programas, los sistemas OT permiten supervisar o controlar procesos físicos.
Una planta de energía, por ejemplo, puede utilizar estos sistemas para vigilar equipos y controlar determinadas operaciones. En un hospital, las tecnologías conectadas pueden participar en la supervisión de instalaciones y dispositivos. Si alguna de ellas presenta fallas de seguridad, las consecuencias podrían superar las de un computador que simplemente deja de funcionar.
Entre los principales riesgos que identifica Prosegur se encuentran:
- Cámaras de videovigilancia: equipos vulnerables que podrían exponer grabaciones, permitir manipulaciones o facilitar intentos de acceso a otras partes de una red empresarial.
- Controles de acceso y alarmas: sistemas que administran quién puede ingresar a determinadas zonas. Si las credenciales son robadas o los controles resultan insuficientes, un atacante podría intentar aprovechar esas debilidades.
- Maquinaria y sistemas industriales: dispositivos que supervisan procesos productivos. Una intrusión podría provocar interrupciones, alterar operaciones o afectar inventarios y cadenas de suministro.
- Conexiones remotas: herramientas que permiten administrar equipos sin estar físicamente en las instalaciones. Son útiles para trabajar y realizar mantenimiento a distancia, pero también representan un riesgo cuando carecen de autenticación y restricciones adecuadas.
Las consecuencias dependen de los sistemas comprometidos. Una cámara vulnerable no tiene el mismo impacto que una intrusión en el sistema de control de una instalación eléctrica. Por eso, sectores como energía, telecomunicaciones y salud aparecen entre los de mayor exposición identificados por Prosegur.
Más noticias: Ciberdelincuentes ya explotan fallas críticas en 24 a 48 horas: así lo hacen
El Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) también advierte, en su guía de seguridad para tecnología operacional, que estos entornos requieren precauciones particulares, porque una interrupción puede afectar tanto la continuidad de los servicios como la seguridad de las personas.
¿Qué tan preparadas están las empresas colombianas para enfrentar estas amenazas?
Colombia lleva varios años fortaleciendo sus capacidades de ciberseguridad. Según el Ministerio TIC, durante 2025 el Equipo de Respuesta a Emergencias Cibernéticas de Colombia (ColCERT) gestionó 697 incidentes de seguridad digital, frente a los 1.427 registrados en 2024.
Aunque la cifra disminuyó, eso no significa que los delincuentes hayan dejado de atacar. El Ministerio también advirtió sobre amenazas más sofisticadas, incluidos ataques persistentes contra organizaciones y el uso de inteligencia artificial para hacer más precisas determinadas campañas maliciosas. Estas estadísticas abarcan incidentes digitales en general y no corresponden exclusivamente a ataques ciberfísicos.
La respuesta institucional también se amplió: ColCERT pasó de monitorear 31 entidades a cerca de 1.300, extendiendo su cobertura de infraestructura crítica a los 32 departamentos del país.
Pero ¿qué puede hacer una empresa para evitar que sus propios dispositivos se conviertan en un problema?
El primer paso es saber exactamente qué tiene conectado. No basta con revisar los computadores de los empleados: también hay que identificar cámaras, sensores, controles de acceso, equipos industriales y conexiones remotas. Un dispositivo que nadie recuerda puede seguir funcionando durante años sin que alguien compruebe si necesita una actualización de seguridad.
También es importante cambiar contraseñas predeterminadas, utilizar autenticación multifactor para los accesos remotos y separar las redes según la función de los dispositivos. Por ejemplo, una cámara de vigilancia no debería tener acceso innecesario a los servidores donde una compañía guarda información financiera.
Más datos: Si un criminal tiene tu número de celular, podría hacer algo más que robar tu WhatsApp
Las actualizaciones también son fundamentales, aunque en entornos industriales deben planificarse cuidadosamente para evitar que una modificación termine interrumpiendo una operación crítica. A esto se suman la supervisión de actividades inusuales y los planes de respuesta para mantener funcionando los servicios esenciales si ocurre un incidente.
Prosegur plantea que las empresas deben analizar su infraestructura física y digital como un mismo ecosistema, en lugar de tratarlas como dos problemas completamente independientes. La inteligencia artificial también puede ayudar a identificar anomalías y relacionar alertas de distintos sistemas, aunque sigue necesitando supervisión humana para determinar qué representa una amenaza real.
Al final, proteger una empresa ya no consiste solamente en evitar que alguien entre por la puerta o robe una contraseña. También significa comprobar que todos esos dispositivos que hacen más cómoda, automática y segura su operación no estén creando nuevas oportunidades para los atacantes.
¿Sabías que?
El 23 de diciembre de 2015, un ciberataque contra tres distribuidoras de electricidad en Ucrania dejó sin suministro a aproximadamente 225.000 clientes durante periodos de entre una y seis horas. Los atacantes consiguieron intervenir de manera remota sistemas de control industrial y ejecutar acciones que provocaron cortes eléctricos reales. El caso fue documentado por el Departamento de Energía de Estados Unidos.
Lo más inquietante es que el ataque no comenzó necesariamente donde ocurrió el daño. Los delincuentes habían conseguido acceso a redes informáticas y, posteriormente, utilizaron ese acceso para alcanzar sistemas relacionados con la distribución eléctrica. Es un ejemplo de por qué los riesgos ciberfísicos merecen tanta atención: una intrusión que comienza en el mundo digital puede terminar dejando a miles de personas sin algo tan cotidiano y necesario como la luz.