De las redes a las infraestructuras críticas: qué puede proteger el SOC de Indra.
- ¿Cómo funciona este SOC y qué hace realmente su inteligencia artificial?
- Detectar un ataque en 10 minutos suena increíble, pero ¿significa que puede detenerlo?
- El riesgo no siempre está en una pantalla: también puede afectar sistemas industriales
- Bogotá se convierte en una pieza de la estrategia regional de Indra
- ¿Sabías que?
Si tu celular vibra por cada notificación, sabes lo fácil que es pasar por alto algo importante entre tantos avisos. Ahora imagina ese mismo problema en una empresa, pero en lugar de mensajes de WhatsApp tienes alertas de seguridad que podrían esconder el primer rastro de un ciberataque. Identificar cuál merece atención inmediata puede convertirse en una auténtica carrera contra el reloj.
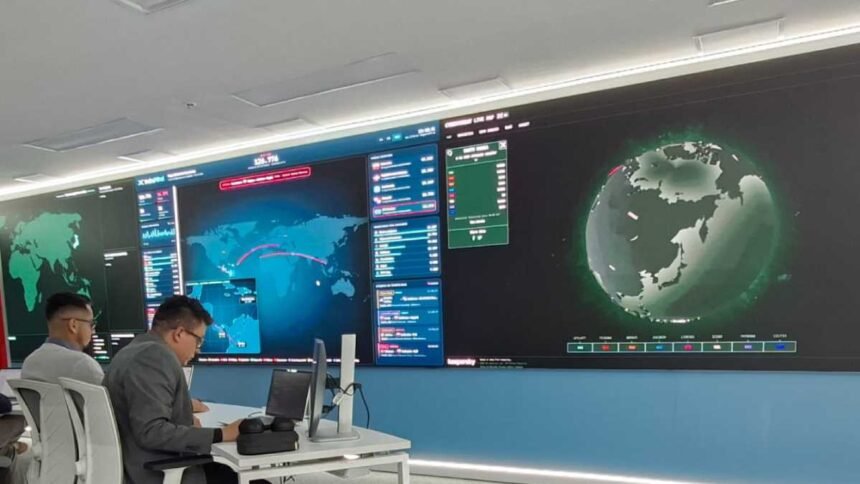
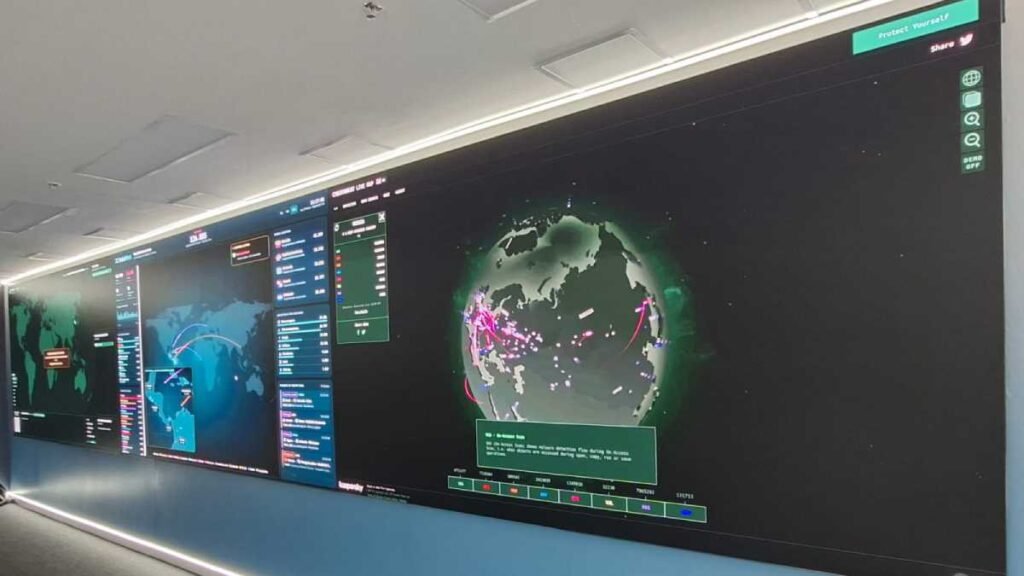
Ahí es donde Indra quiere poner a trabajar a la inteligencia artificial. La compañía renovó su Centro de Operaciones de Ciberseguridad (SOC) en Bogotá, una infraestructura de IndraMind Cybersecurity diseñada para vigilar amenazas digitales y reforzar la protección de organizaciones en Latinoamérica. ¿Su promesa más llamativa? Detectar incidentes críticos en menos de 10 minutos y acelerar hasta cinco veces los procesos de investigación y resolución, según las cifras anunciadas por la empresa.
Más datos: Una cámara mal protegida podría abrir la puerta a un ciberataque en tu empresa
La novedad no consiste simplemente en instalar computadores más potentes o incorporar otro sistema de vigilancia. Indra apuesta por agentes de IA capaces de participar en el análisis de amenazas, relacionar información y ayudar a los especialistas a decidir dónde intervenir primero. Una evolución que busca cambiar la manera en que se investigan los incidentes antes de que sus consecuencias sean mayores.
¿Cómo funciona este SOC y qué hace realmente su inteligencia artificial?
Para entenderlo, pensemos en un SOC como una especie de central de emergencias, pero dedicada a la seguridad digital. En lugar de recibir llamadas sobre accidentes o robos, supervisa señales procedentes de redes, servidores, dispositivos y otros sistemas tecnológicos para descubrir si algo sospechoso está ocurriendo.
El inconveniente es que no todas las alarmas anuncian un desastre. Un inicio de sesión inusual, una conexión inesperada o un comportamiento extraño pueden tener explicaciones legítimas. También pueden ser las primeras pistas de un ataque. La dificultad está en distinguirlas sin desperdiciar tiempo investigando cada señal con la misma prioridad.
Los agentes de inteligencia artificial buscan reducir ese trabajo. Pueden ayudar a analizar información, relacionar eventos y establecer cuáles alertas necesitan una investigación más profunda. En otras palabras, no se trata únicamente de detectar movimientos extraños, sino de comprender qué podrían significar.
Edwin Balteros, directivo regional de ciberseguridad de Indra, explicó a la prensa que la tecnología puede reducir procesos de análisis que antes requerían entre 25 y 30 minutos a aproximadamente cuatro o cinco minutos.
Otros datos: Ciberdelincuentes ya explotan fallas críticas en 24 a 48 horas: así lo hacen
Pero hay un detalle importante: la IA no reemplaza automáticamente a los expertos en ciberseguridad. Los especialistas siguen teniendo un papel fundamental en la supervisión y en las decisiones de respuesta, especialmente cuando una intervención podría afectar sistemas esenciales para una organización.
Detectar un ataque en 10 minutos suena increíble, pero ¿significa que puede detenerlo?
No necesariamente. Y aquí conviene entender una diferencia que puede pasar inadvertida cuando se habla de inteligencia artificial y ciberseguridad.
Descubrir que alguien está intentando comprometer una red no equivale a expulsarlo inmediatamente. Primero hay que identificar qué sucede, investigar cómo empezó el problema, determinar qué sistemas están afectados y decidir qué medidas permiten contenerlo.
Es parecido a detectar humo en un edificio: identificar la señal cuanto antes puede ser decisivo, pero eso no significa que el incendio ya esté controlado.
Con su SOC renovado, Indra asegura que los agentes de IA pueden reconocer incidentes críticos en menos de 10 minutos y mejorar hasta cinco veces los tiempos de investigación y resolución. Son cifras anunciadas por la compañía, aunque no se ha publicado una metodología detallada que permita comprobar de manera independiente en qué condiciones se alcanzan esos resultados.
Más datos: Bancolombia expone a cibercriminales en documental que muestra cómo funcionan las estafas
La automatización también puede ayudar a ejecutar determinadas acciones de seguridad. De hecho, Indra ha presentado soluciones capaces de aislar dispositivos comprometidos o bloquear conexiones peligrosas, aunque no ha especificado cuáles de estas funciones están habilitadas en el centro colombiano.
La inteligencia artificial nos permite fortalecer la detección continua, acelerar la investigación y reducir los tiempos de respuesta y contención”.
José Fernando Quintero Vargas, director general de Indra Group para Colombia, Ecuador, Centroamérica y el Caribe.
La diferencia está en que un sistema capaz de investigar rápidamente una amenaza puede darles a los especialistas una ventaja importante. No garantiza que todos los ataques sean neutralizados, pero sí busca reducir el tiempo disponible para que un incidente siga creciendo sin ser atendido.
El riesgo no siempre está en una pantalla: también puede afectar sistemas industriales
Cuando pensamos en un ciberataque, lo primero que suele venir a la cabeza es una cuenta hackeada, una contraseña robada o archivos secuestrados por ransomware. Sin embargo, existen sistemas conectados cuyo funcionamiento tiene consecuencias mucho más allá de una pantalla.
Una de las capacidades destacadas del SOC de Indra es la protección de dos mundos tecnológicos que cada vez están más relacionados: IT y OT.
El primero, IT (Information Technology), comprende las tecnologías que utilizamos para gestionar información: servidores, redes corporativas, aplicaciones y sistemas de almacenamiento.
El segundo, OT (Operational Technology), incluye tecnologías utilizadas para supervisar o controlar procesos físicos. Aquí encontramos desde equipos industriales hasta sistemas que participan en el funcionamiento de determinadas infraestructuras de energía, transporte y otros servicios esenciales.
Otros datos: Por menos de $100.000 alguien puede contratar un ciberataque en contra tuya: así funciona
¿Y por qué importa esta diferencia? Porque un problema de seguridad en una red de oficina puede comprometer información, mientras que una intrusión en un entorno operativo también podría alterar procesos físicos o interrumpir servicios.
El Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) advierte que los sistemas OT requieren consideraciones especiales de seguridad debido a sus exigencias de disponibilidad, confiabilidad y funcionamiento seguro.
La propuesta de Indra es combinar la vigilancia de estos entornos para ayudar a identificar amenazas en organizaciones que utilizan tecnologías cada vez más interconectadas. Eso no significa que el SOC controle directamente cualquier instalación industrial: sus posibilidades dependerán de los sistemas supervisados y los servicios contratados por cada cliente.
Bogotá se convierte en una pieza de la estrategia regional de Indra
Aunque la renovación se anunció durante la celebración de los 30 años de Indra en Colombia, la compañía no está comenzando de cero en el negocio de la ciberseguridad.
En 2019, Indra ya había informado sobre la renovación de su centro i-CSOC en Bogotá, desde donde ofrecía servicios de vigilancia, análisis de vulnerabilidades y respuesta a incidentes. La actualización de 2026 añade nuevas instalaciones y capacidades de inteligencia artificial a una operación que ya existía.
La multinacional española cuenta con más de 4.000 profesionales en Colombia y desarrolla actividades relacionadas con transformación digital, defensa, transporte e infraestructuras críticas. Su SOC renovado se integra a esa presencia con una orientación hacia organizaciones de Latinoamérica.
Más datos: Si un criminal tiene tu número de celular, podría hacer algo más que robar tu WhatsApp
Más allá de las cifras de velocidad, la propuesta deja una idea interesante sobre el futuro de la ciberseguridad: tener más alertas no significa necesariamente estar mejor protegido. Lo importante es encontrar las amenazas que realmente importan, entenderlas y actuar antes de que un incidente pequeño termine convirtiéndose en un problema mucho mayor.
¿Sabías que?
Uno de los incidentes que impulsó la creación de equipos especializados en responder a amenazas informáticas ocurrió en 1988, cuando el llamado gusano Morris comenzó a propagarse entre computadores conectados a internet. El programa provocó interrupciones y puso en evidencia que una amenaza informática podía extenderse entre diferentes organizaciones sin que existieran mecanismos suficientemente coordinados para enfrentarla.
A raíz de ese episodio se estableció el CERT Coordination Center en Carnegie Mellon University, una iniciativa que ayudó a desarrollar prácticas de coordinación y respuesta ante incidentes. Casi cuatro décadas después, los centros modernos de ciberseguridad utilizan tecnologías mucho más sofisticadas, incluida la inteligencia artificial, pero siguen enfrentando una pregunta muy parecida: ¿cómo identificar una amenaza y reaccionar antes de que sea demasiado tarde?