Conoce cómo la IA acelera los ataques y cómo protegerte.
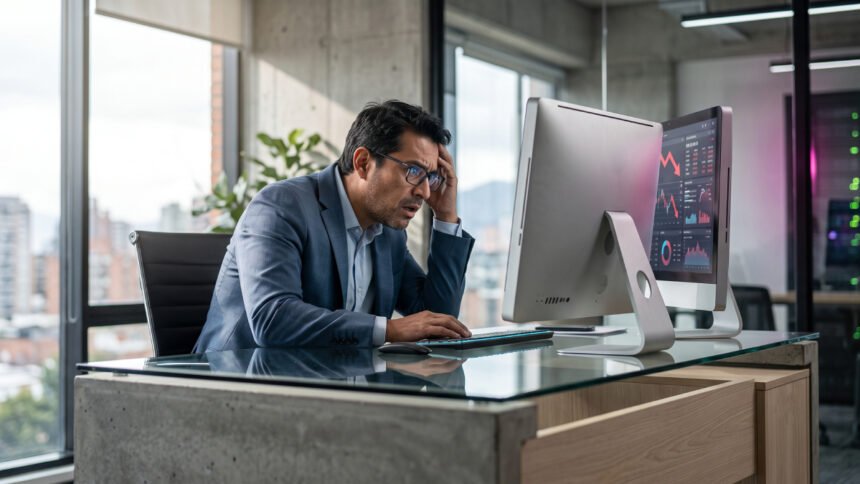
Imagina que una empresa descubre una vulnerabilidad en sus sistemas y, mientras su equipo de tecnología organiza cómo corregirla, los ciberdelincuentes ya están intentando aprovecharla. Lo que antes podía tomar varios días ahora puede ocurrir en cuestión de horas. Y la inteligencia artificial está ayudando a acelerar ese proceso.
Así lo revela el Reporte Global sobre el Panorama de Amenazas 2026 de Fortinet, que encontró que el tiempo de explotación de vulnerabilidades críticas se ha reducido de aproximadamente cinco días a una ventana de 24 a 48 horas. El informe evidencia cómo la automatización y la IA están cambiando los métodos del cibercrimen, obligando a las empresas a revisar qué tan rápido pueden detectar y responder a una amenaza.
Otros datos: Bancolombia expone a cibercriminales en documental que muestra cómo funcionan las estafas
¿Cómo está acelerando la inteligencia artificial los ciberataques?
Los delincuentes ya no necesitan realizar manualmente cada etapa de un ataque informático. Con herramientas automatizadas pueden identificar sistemas vulnerables, analizar información robada, generar mensajes fraudulentos y seleccionar objetivos con mayores probabilidades de éxito.
Los datos de FortiGuard Labs muestran que durante 2025 los intentos de explotación de vulnerabilidades aumentaron un 25,49 % a nivel mundial. Sin embargo, una cifra del mismo informe revela un cambio en las estrategias de los atacantes.
Los sistemas de seguridad de Fortinet registraron cerca de 68.000 millones de eventos de fuerza bruta, equivalentes a aproximadamente 185 millones diarios. Aunque parece una cantidad descomunal, representa una disminución del 22 % frente al año anterior.
¿Significa que hay menos amenazas? No necesariamente. Los delincuentes están reemplazando parte de los intentos indiscriminados por ataques mejor dirigidos, utilizando credenciales robadas y herramientas capaces de identificar objetivos más prometedores. Estos eventos tampoco equivalen necesariamente a intrusiones exitosas.
La IA también permite perfeccionar técnicas como el phishing, mediante correos o mensajes que suplantan a entidades legítimas para conseguir contraseñas, información confidencial o acceso a sistemas empresariales.
Otros datos: Ya puedes entrar al estadio con tu cara: el plan para hacer más seguro el fútbol
El problema ya no es únicamente cuántos ataques se ejecutan, sino la rapidez con la que un delincuente puede pasar de encontrar una debilidad a intentar aprovecharla.
¿Qué pueden hacer las empresas para protegerse de estos ataques?
Aunque la inteligencia artificial está modificando el panorama de amenazas, muchas de las medidas más efectivas siguen dependiendo de prácticas básicas de seguridad.
Derek Manky, vicepresidente global de Inteligencia de Amenazas de Fortinet, explica que “el objetivo no es convertir a cada empleado en un ingeniero de seguridad”. La prioridad, según el especialista, es conseguir que las acciones de protección formen parte de la rutina de toda la organización.
Entre las recomendaciones que pueden ayudar a reducir los riesgos están:
- Actualizar los sistemas: instalar oportunamente parches de seguridad, priorizando las vulnerabilidades críticas que podrían ser aprovechadas por delincuentes.
- Activar la autenticación multifactor: añadir una segunda verificación para dificultar el acceso incluso cuando una contraseña haya sido robada.
- Utilizar contraseñas únicas: evitar reutilizar credenciales y administrarlas mediante gestores de contraseñas confiables.
- Identificar mensajes sospechosos: comprobar enlaces, archivos y solicitudes inesperadas antes de entregar información.
- Controlar las aplicaciones utilizadas: evitar herramientas no autorizadas, incluyendo servicios de inteligencia artificial que puedan exponer información empresarial.
- Reportar incidentes inmediatamente: informar al equipo de seguridad cuando aparezcan accesos inusuales, solicitudes sospechosas o comportamientos extraños en los dispositivos.
Estas medidas funcionan mejor cuando se complementan. Una contraseña segura puede proteger una cuenta, pero la autenticación multifactor añade otra barrera. De igual manera, actualizar un sistema elimina vulnerabilidades conocidas antes de que puedan convertirse en puertas de entrada.
¿Por qué la seguridad no depende únicamente de tener un antivirus?
Tener herramientas de protección es importante, pero no garantiza que una organización esté preparada para responder a todas las amenazas.
Un empleado que identifica y reporta un correo fraudulento puede impedir que un atacante consiga credenciales. Asimismo, un equipo tecnológico que corrige rápidamente una vulnerabilidad crítica puede bloquear una posible intrusión antes de que comprometa otros sistemas.
Más datos: La IA dejó de ser exclusiva de las grandes empresas
Por eso, Fortinet plantea que la ciberseguridad debe integrarse a las operaciones cotidianas y no limitarse a las responsabilidades del departamento de tecnología.
La velocidad de respuesta se está convirtiendo en una parte fundamental de la defensa. Si los atacantes necesitan menos tiempo para actuar, las empresas también deben reducir el tiempo que transcurre entre detectar una amenaza y tomar medidas para contenerla.
¿Sabías que?
Cambiar tus contraseñas cada cierto número de meses no necesariamente mejora tu seguridad. El Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) recomienda no exigir cambios periódicos obligatorios cuando no existen señales de que una contraseña haya sido comprometida.
En su lugar, las recomendaciones actuales priorizan contraseñas largas, únicas y difíciles de adivinar, acompañadas de autenticación multifactor. Si una credencial aparece en una filtración o existen indicios de acceso indebido, entonces sí debe reemplazarse. La seguridad no depende de cambiar constantemente las llaves, sino de evitar que terminen en las manos equivocadas.