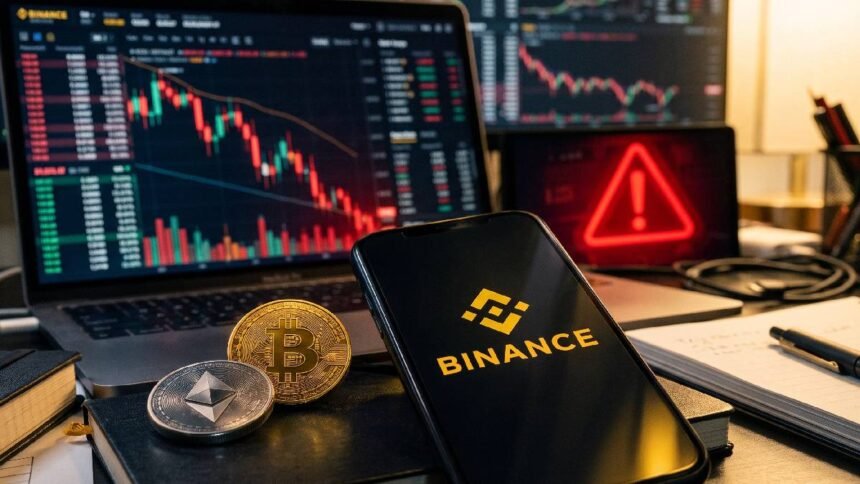
¿Y si las bóvedas digitales que considerabas impenetrables estuvieran a punto de quedar obsoletas por culpa de algoritmos capaces de descifrarlo todo en segundos? El ciberataque a Binance enciende las alarmas en el mercado tras confirmarse una brecha millonaria que no solo compromete fondos, sino que pone sobre la mesa una advertencia incómoda: los modelos avanzados de inteligencia artificial están acelerando el jaque mate a la criptografía convencional.
Dicho esto, reducir este incidente a un simple robo de billeteras es perderse la foto completa. Imagina por un momento que la cerradura de tu casa, esa con combinación de diez dígitos que te garantizaba tranquilidad absoluta, de repente puede ser adivinada por una máquina que prueba millones de llaves a la velocidad de la luz. Eso es, en términos sencillos, el abismo al que se asoma la seguridad blockchain si los sistemas de protección no evolucionan al mismo ritmo en que maduran los nuevos motores de IA.
¿Cómo ocurrió el ciberataque a Binance y qué significa para la industria?
El ciberataque a Binance corresponde a una intrusión sofisticada contra la infraestructura del mayor exchange del mundo, donde atacantes vulneraron accesos privilegiados para desviar millones de dólares, demostrando que incluso las arquitecturas descentralizadas son frágiles frente a vectores de ataque automatizados y análisis predictivo de código.
Aquí es donde la cosa se pone interesante. Según reportes de agencias internacionales como DW y análisis de ciberseguridad, las investigaciones preliminares apuntan a operaciones coordinadas de alto calibre atribuidas a grupos de espionaje digital como Lazarus. Pero más allá de la autoría geopolítica, el verdadero salto cuántico radica en el método: no vimos la clásica estafa de phishing (el correo falso pidiéndote actualizar contraseñas), sino una explotación metódica de vulnerabilidades internas que rozan la precisión algorítmica.
Para ponerlo en contexto con lo que conocemos:
- El botín registrado: Estimaciones iniciales ubican el movimiento no autorizado en cientos de millones de dólares, catalogándolo entre los incidentes más costosos del año.
- El vector de entrada: Compromiso de credenciales corporativas y ejecución de contratos inteligentes alternos sin levantar sospechas inmediatas.
- El respaldo a usuarios: La activación del fondo SAFU (el colchón de emergencia diseñado para cubrir saldos de usuarios) contuvo el pánico minorista, pero dejó en evidencia que las reservas financieras no solucionan fallas de raíz.
El choque inevitable: modelos avanzados de IA frente a la criptografía clásica
Esto importa más de lo que parece. Durante más de una década nos repitieron que la tecnología de cadena de bloques era inviolable gracias a sus funciones hash (algoritmos matemáticos que convierten cualquier dato en una cadena fija e irrepetible). Sin embargo, el entrenamiento de modelos de lenguaje e inteligencia artificial generativa con acceso a herramientas de ingeniería inversa está acortando la brecha entre la teoría y la explotación real.
Piensa en los auditores de código. Lo que a un equipo de ingenieros senior le tomaba dos meses revisar línea por línea para encontrar una fuga en un contrato inteligente, un sistema de IA autónomo hoy lo rastrea en minutos. El problema es evidente: las mismas herramientas que la industria utiliza para blindarse están en manos de colectivos hostiles que las emplean como taladros digitales de alta precisión.
Y no es un detalle menor para nuestra región. En América Latina, donde miles de personas ven en las criptomonedas y stablecoins (monedas estables atadas al dólar) un refugio frente a la inflación o una alternativa al sistema financiero tradicional, la confianza técnica lo es todo. Si la cerradura matemática empieza a ceder ante la automatización inteligente, la promesa de custodia infalible exige una reestructuración urgente hacia la criptografía poscuántica.
Ahora que viene:
No se trata de caer en el pánico ni de vaciar las cuentas corriendo. Binance demostró solvencia operativa al mitigar el impacto directo en sus usuarios cotidianos, y eso habla de una madurez financiera institucional que hace cinco años no existía.
Pero ojo, porque la lección de fondo es otra. La inteligencia artificial no está esperando a que las plataformas se acomoden a sus tiempos. La era en la que bastaba con una contraseña robusta y un doble factor de autenticación por mensaje de texto quedó atrás. El verdadero desafío de los próximos dos años no será acumular más fondos de reserva para amortiguar golpes, sino rediseñar los protocolos criptográficos desde cero, asumiendo que del otro lado de la pantalla ya no opera un humano con paciencia, sino un algoritmo que nunca duerme.
¿No te sabías este dato?
El primer antecedente de criptografía moderna no nació en computadores de silicio, sino durante la Segunda Guerra Mundial con la máquina Enigma y el equipo de Alan Turing en Bletchley Park. Aquella colosal máquina electromecánica llamada “Bombe” fue creada exclusivamente con un propósito: acelerar el descifrado matemático de mensajes que a un ser humano le hubiera tomado vidas enteras resolver a mano. Casi un siglo después, la historia se repite en bucle, solo que ahora los “descifradores” se llaman redes neuronales.