
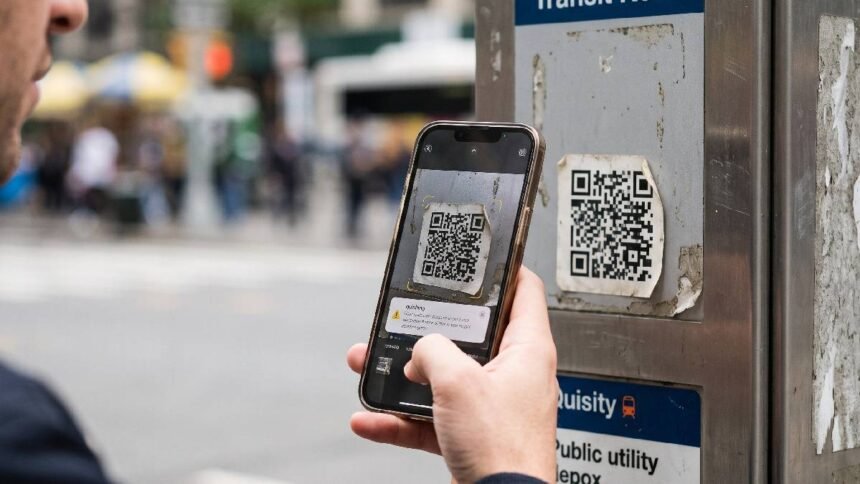
¿Cuántas veces al día apuntas la cámara de tu teléfono a una mesa, una factura o una pantalla sin pensarlo dos veces? El quishing en códigos QR se convirtió en la trampa favorita del cibercrimen porque hackea directamente nuestro hábito más automático: confiar a ciegas en un gráfico pixelado.
- ¿Qué es el quishing y cómo funciona esta estafa digital?
- El salto del computador corporativo al celular indefenso
- Los números del peligro: el balance de amenazas en América Latina
- Del asfalto a la pantalla: dos frentes de ataque que debes vigilar
- El escudo de la “Profe”: cómo blindar tu teléfono antes de apuntar la cámara
Pagas el café de la mañana, revisas la carta del restaurante o validas un parqueadero en la calle. Todo cabe en ese mosaico en blanco y negro. Pero ojo, porque detrás de esa aparente comodidad cotidiana se esconde una maniobra matemática pensada para burlar la seguridad corporativa y llevarte a terreno vulnerable: la pantalla de tu móvil.
¿Qué es el quishing y cómo funciona esta estafa digital?
El quishing es una modalidad de fraude digital que camufla enlaces web maliciosos dentro de un código QR para engañar al usuario. Su objetivo es redirigir el tráfico hacia páginas falsas de pago o formularios de robo de identidad bancaria, evadiendo los filtros habituales de ciberseguridad.
En la práctica, funciona como cambiarle la etiqueta a un frasco en la cocina sin que te des cuenta: por fuera parece mermelada inofensiva, pero adentro hay veneno puro. En el phishing tradicional recibes un link escrito con letras y números que puedes leer, dudar y analizar. Con el código QR ocurre todo lo contrario: el ojo humano es incapaz de leer píxeles bidimensionales. Hasta que tu cámara no lo procesa y abre el navegador, el destino final es un misterio absoluto.
Como explica Rodrigo Álvarez, especialista en seguridad informática de ESET Latinoamérica, el truco radica en la evolución del engaño:
“Es la estafa de siempre, solo que con otra forma. En vez de mandarte un enlace sospechoso, lo esconden dentro de un código QR y ahí está el problema, porque antes de escanearlo, no podés ver dónde te está llevando”.
El salto del computador corporativo al celular indefenso
Aquí es donde la cosa se pone interesante. Los atacantes no diseñan estas campañas al azar; buscan sacarte de tu zona segura.
Muchos de nosotros abrimos el correo electrónico corporativo desde el computador del trabajo, que normalmente cuenta con cortafuegos (sistemas de defensa perimetral que bloquean sitios raros), filtros antivirus y monitoreo estricto de TI. El ciberdelincuente lo sabe muy bien. Por eso, te pone una imagen QR en pantalla para obligarte a sacar el teléfono personal del bolsillo.
Rodrigo Álvarez advierte con total claridad sobre esta trampa de entorno:
“El correo lo abrís de una computadora de tu trabajo que suele estar protegida, pero cuando lo escaneas con tu celular, muchas veces no lo está. En la pantalla chica, además, la dirección se ve cortada o directamente no se ve”.
Al escanear, trasladas la interacción a un dispositivo móvil donde las barras de direcciones son diminutas y las defensas suelen ser mínimas. (Y seamos honestos: casi nadie tiene instalada una solución de seguridad robusta en su smartphone personal).
Más en Pixelados: Peajes, gasolina y parqueaderos: cómo la tecnología ahorra dinero en un viaje por carretera
Los números del peligro: el balance de amenazas en América Latina
Esto no es paranoia de película; las cifras oficiales demuestran que el quishing dejó de ser un caso aislado para convertirse en una epidemia regional.
| Métrica o Indicador Clave | Dato Registrado (H1 2026) | Fuente Oficial |
| Presencia global en correos phishing | 11% de los correos maliciosos analizados | ESET Threat Report H1 2026 |
| Lugar entre amenazas por email | Puesto 7 a nivel mundial (QRCode/Phishing) | ESET Threat Report H1 2026 |
| Países con más detecciones globales | Estados Unidos (19%), España (17%), México (6%) | ESET Threat Report H1 2026 |
| Líder de actividad en América Latina | México encabeza el volumen regional | ESET Threat Report H1 2026 |
Dicho esto, el vector corporativo predilecto durante el primer semestre del año fue la suplantación de identidad de plataformas de firma digital como DocuSign. Llega un correo con apariencia idéntica a la oficial avisando que tienes un contrato urgente o, peor aún, con ganchos de curiosidad como “escanea aquí para revisar tu ajuste salarial”. Caer por impulso toma menos de tres segundos.
Del asfalto a la pantalla: dos frentes de ataque que debes vigilar
El quishing tiene dos caras muy bien definidas:
- El frente digital: Llega incrustado en archivos PDF adjuntos, chats de WhatsApp, mensajes de texto SMS o correos electrónicos sin texto plano para burlar los filtros antispam tradicionales.
- El frente físico: En la calle, sobre parquímetros, avisos de cobro falsificados pegados al parabrisas del carro o la clásica calcomanía fraudulenta pegada disimuladamente sobre el QR legítimo del menú de un restaurante o datáfono de pago.
Una vez caes en la trampa, el atacante no solo busca tu clave. Puede ejecutar pantallas de pago con montos precargados, clonar tus credenciales bancarias o forzar la descarga de un archivo APK malicioso que tome control de tus mensajes.
El escudo de la “Profe”: cómo blindar tu teléfono antes de apuntar la cámara
No se trata de vivir con miedo a la tecnología ni de dejar de pagar con el celular, sino de aprender a poner un filtro mental antes de cada clic.
- Revisa la URL en la vista previa del lector: Tu cámara siempre te muestra una dirección web preliminar antes de abrirla. Si vas a validar una factura y el enlace no termina en el dominio oficial de la empresa, cancela de inmediato.
- Desconfía de la prisa y la presión psicológica: Ninguna entidad seria te exige renovar contraseñas o validar transferencias bancarias en 5 minutos bajo amenaza de bloqueo mediante un QR.
- Pasa la uña por el código en físico: En comercios o mesas de restaurantes, fíjate que el papel no tenga un sticker pegado encima. Si sientes un relieve sospechoso, pide que te traigan la cuenta física.
- Prioriza los canales oficiales: Si te notifican una supuesta deuda de servicios públicos o un paquete retenido, entra tú mismo desde el navegador escribiendo la web oficial o abre la aplicación del banco directamente.
- Cero descargas por fuera de tiendas: Jamás permitas que un QR descargue instaladores o paquetes fuera de Google Play o App Store.
Y no es un detalle menor recordar la regla de oro que comparte Álvarez:
“El QR es práctico, pero no es inofensivo. Antes de escanear, pensá dos segundos”.
¿No te sabías este dato?
Aunque hoy asociamos los códigos QR con pagos móviles, su origen data de 1994 y no nació para la banca. Fue inventado en Japón por Masahiro Hara, un ingeniero de la compañía automotriz Denso Wave (filial del grupo Toyota), quien se inspiró en los patrones del juego de mesa tradicional Go para crear un sistema capaz de rastrear repuestos de autos a alta velocidad. Nunca imaginó que 30 años después se convertiría en la llave digital de nuestra billetera… y en el señuelo predilecto de los ciberdelincuentes.